Article 30 RGPD : registre, modèle et exemples 2026
Article 30 RGPD : qui tient un registre des traitements, mentions obligatoires, modèle et exemples de fiches remplies. Guide 2026.
- Qu’est-ce que le registre des activités de traitement ?
- Qui est concerné ? L’exemption des 250 salariés en question
- Les mentions obligatoires : registre RT (30.1) vs registre ST (30.2)
- Exemple de fiche de registre remplie
- Transferts : distinguer le minimum du registre et le dossier complet
- Durées de conservation et minimisation
- Comment construire son registre : checklist
- Les sanctions en cas de manquement
- Le texte de l’article 30 du RGPD
- Ce qu’il faut retenir
- FAQ
L’essentiel. L’article 30 du RGPD impose au responsable de traitement et au sous-traitant de tenir un registre des activités de traitement — un inventaire, tenu par écrit, de tous les traitements de données personnelles de l’organisation. L’exemption des organismes de moins de 250 salariés est en pratique très étroite : dès qu’un traitement est non occasionnel (paie, clients, prospection…), le registre redevient obligatoire. Il doit être mis à disposition de la CNIL sur demande, conformément à l’Art. 30(4).
Le registre des activités de traitement est le document de référence de toute démarche de conformité RGPD. Il ne recense pas les données personnelles elles-mêmes, mais les activités qui engendrent leur traitement : la gestion des inscriptions à la newsletter, la paie, le recrutement ou le suivi des demandes clients. Un même outil peut servir plusieurs finalités ; la fiche doit décrire l’activité, pas seulement nommer le logiciel. Bien tenu, il permet de retrouver les données utilisées, leurs destinataires et les mesures prévues, puis de repérer les informations manquantes.
L’Art. 30 du RGPD organise cette documentation interne. Il ne faut pas confondre le registre avec une déclaration générale à la CNIL ; des formalités spécifiques peuvent toutefois subsister pour certains traitements. Le registre ne remplace pas leur examen.
Qu’est-ce que le registre des activités de traitement ?
L’article 30 impose de tenir un registre des activités de traitement effectuées sous sa responsabilité. Concrètement, il s’agit d’un ensemble de fiches, chacune décrivant une activité qui met en œuvre des données personnelles. L’objectif : fournir une vue complète et à jour de toutes les opérations impliquant des données, pour faciliter la gestion des risques et démontrer la conformité.
Typiquement, une entreprise recense dans son registre :
- Activités liées au marketing : prospection commerciale, site web, newsletter (collecte d’emails), réseaux sociaux, événements (collecte de cartes de visite).
- Activités liées aux RH : gestion du personnel (paie, déclarations sociales, avancement), formation, recrutement (base de CV).
- Activités liées à l’exploitation : gestion des clients, facturation, support, sécurité des locaux (vidéosurveillance, contrôle d’accès).
Les sous-traitants tiennent leur propre registre de catégories d’activités, avec les mentions distinctes prévues par l’Art. 30(2). Le registre se présente sous forme écrite, y compris électronique, et doit être mis à la disposition de l’autorité de contrôle sur demande.
Voici un exemple de registre rempli :
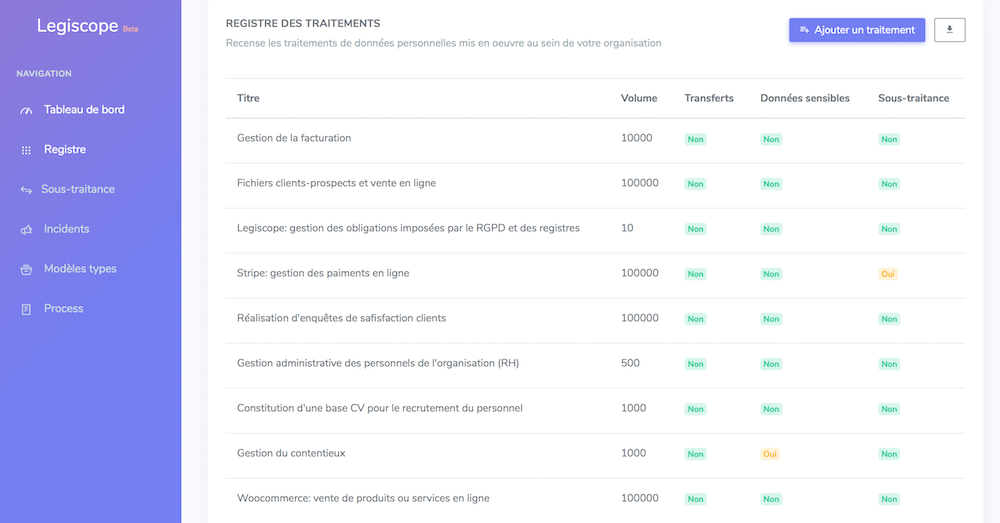
Pour les RH, ne confondez pas cette cartographie des traitements avec le registre unique du personnel. Ce dernier répond à une autre obligation et possède ses propres mentions, règles d’accès et modalités de conservation.
Qui est concerné ? L’exemption des 250 salariés en question
L’article 30(5) prévoit une exemption pour les organismes de moins de 250 salariés. L’Art. 30(5) doit être appliqué traitement par traitement. Un traitement doit être inscrit dès qu’il est non occasionnel, susceptible de comporter un risque, ou porte sur des données des Art. 9(1) ou 10.
| Situation | Registre obligatoire ? |
|---|---|
| Moins de 250 salariés, traitement occasionnel, non susceptible de risque et sans données des Art. 9(1) ou 10 | Exemption possible |
| Traitement susceptible de comporter un risque pour les droits et libertés | Obligatoire |
| Traitement non occasionnel (paie, clients, prospection récurrente…) | Obligatoire |
| Traitement de données sensibles (art. 9) ou de données pénales (art. 10) | Obligatoire |
Une entreprise de moins de 250 salariés qui gère une paie régulière doit inscrire ce traitement. Cela ne supprime pas automatiquement la dérogation pour une autre opération qui en remplirait toutes les conditions. La CNIL précise cette application par traitement. En cas de doute, documenter l’activité permet de conserver une vue cohérente de ses obligations.
Les mentions obligatoires : registre RT (30.1) vs registre ST (30.2)
L’article 30 distingue deux registres, selon que l’organisation agit comme responsable de traitement ou comme sous-traitant. Une même entreprise peut être concernée par les deux (par exemple une agence qui traite ses propres données RH et des données pour le compte de ses clients).
| Mention | Registre RT (art. 30.1) | Registre ST (art. 30.2) |
|---|---|---|
| Identité et coordonnées | RT et, le cas échéant, RT conjoint, représentant et DPO | ST et chaque RT ; représentants et DPO le cas échéant |
| Finalités du traitement | Oui | — (catégories de traitements) |
| Catégories de personnes et de données | Oui | — |
| Catégories de destinataires | Oui | — |
| Transferts vers un pays tiers ou une organisation internationale | Le cas échéant : identification ; garanties documentées dans le cas particulier de l’Art. 49(1), al. 2 | Même précision |
| Durées de conservation / d’effacement | Oui (dans la mesure du possible) | — |
| Description des mesures de sécurité (art. 32) | Oui (dans la mesure du possible) | Oui (dans la mesure du possible) |
| Catégories de traitements effectués pour chaque RT | — | Oui |
Le registre sous-traitant est plus léger : il décrit les catégories de traitements réalisées pour chaque client plutôt que les finalités détaillées. Ces obligations se combinent avec celles du contrat de sous-traitance imposé par l’article 28 du RGPD : le registre documente, le contrat encadre.
Exemple de fiche de registre remplie
En pratique, voici à quoi ressemble une fiche de registre responsable de traitement (art. 30.1) pour la gestion de paiements en ligne :
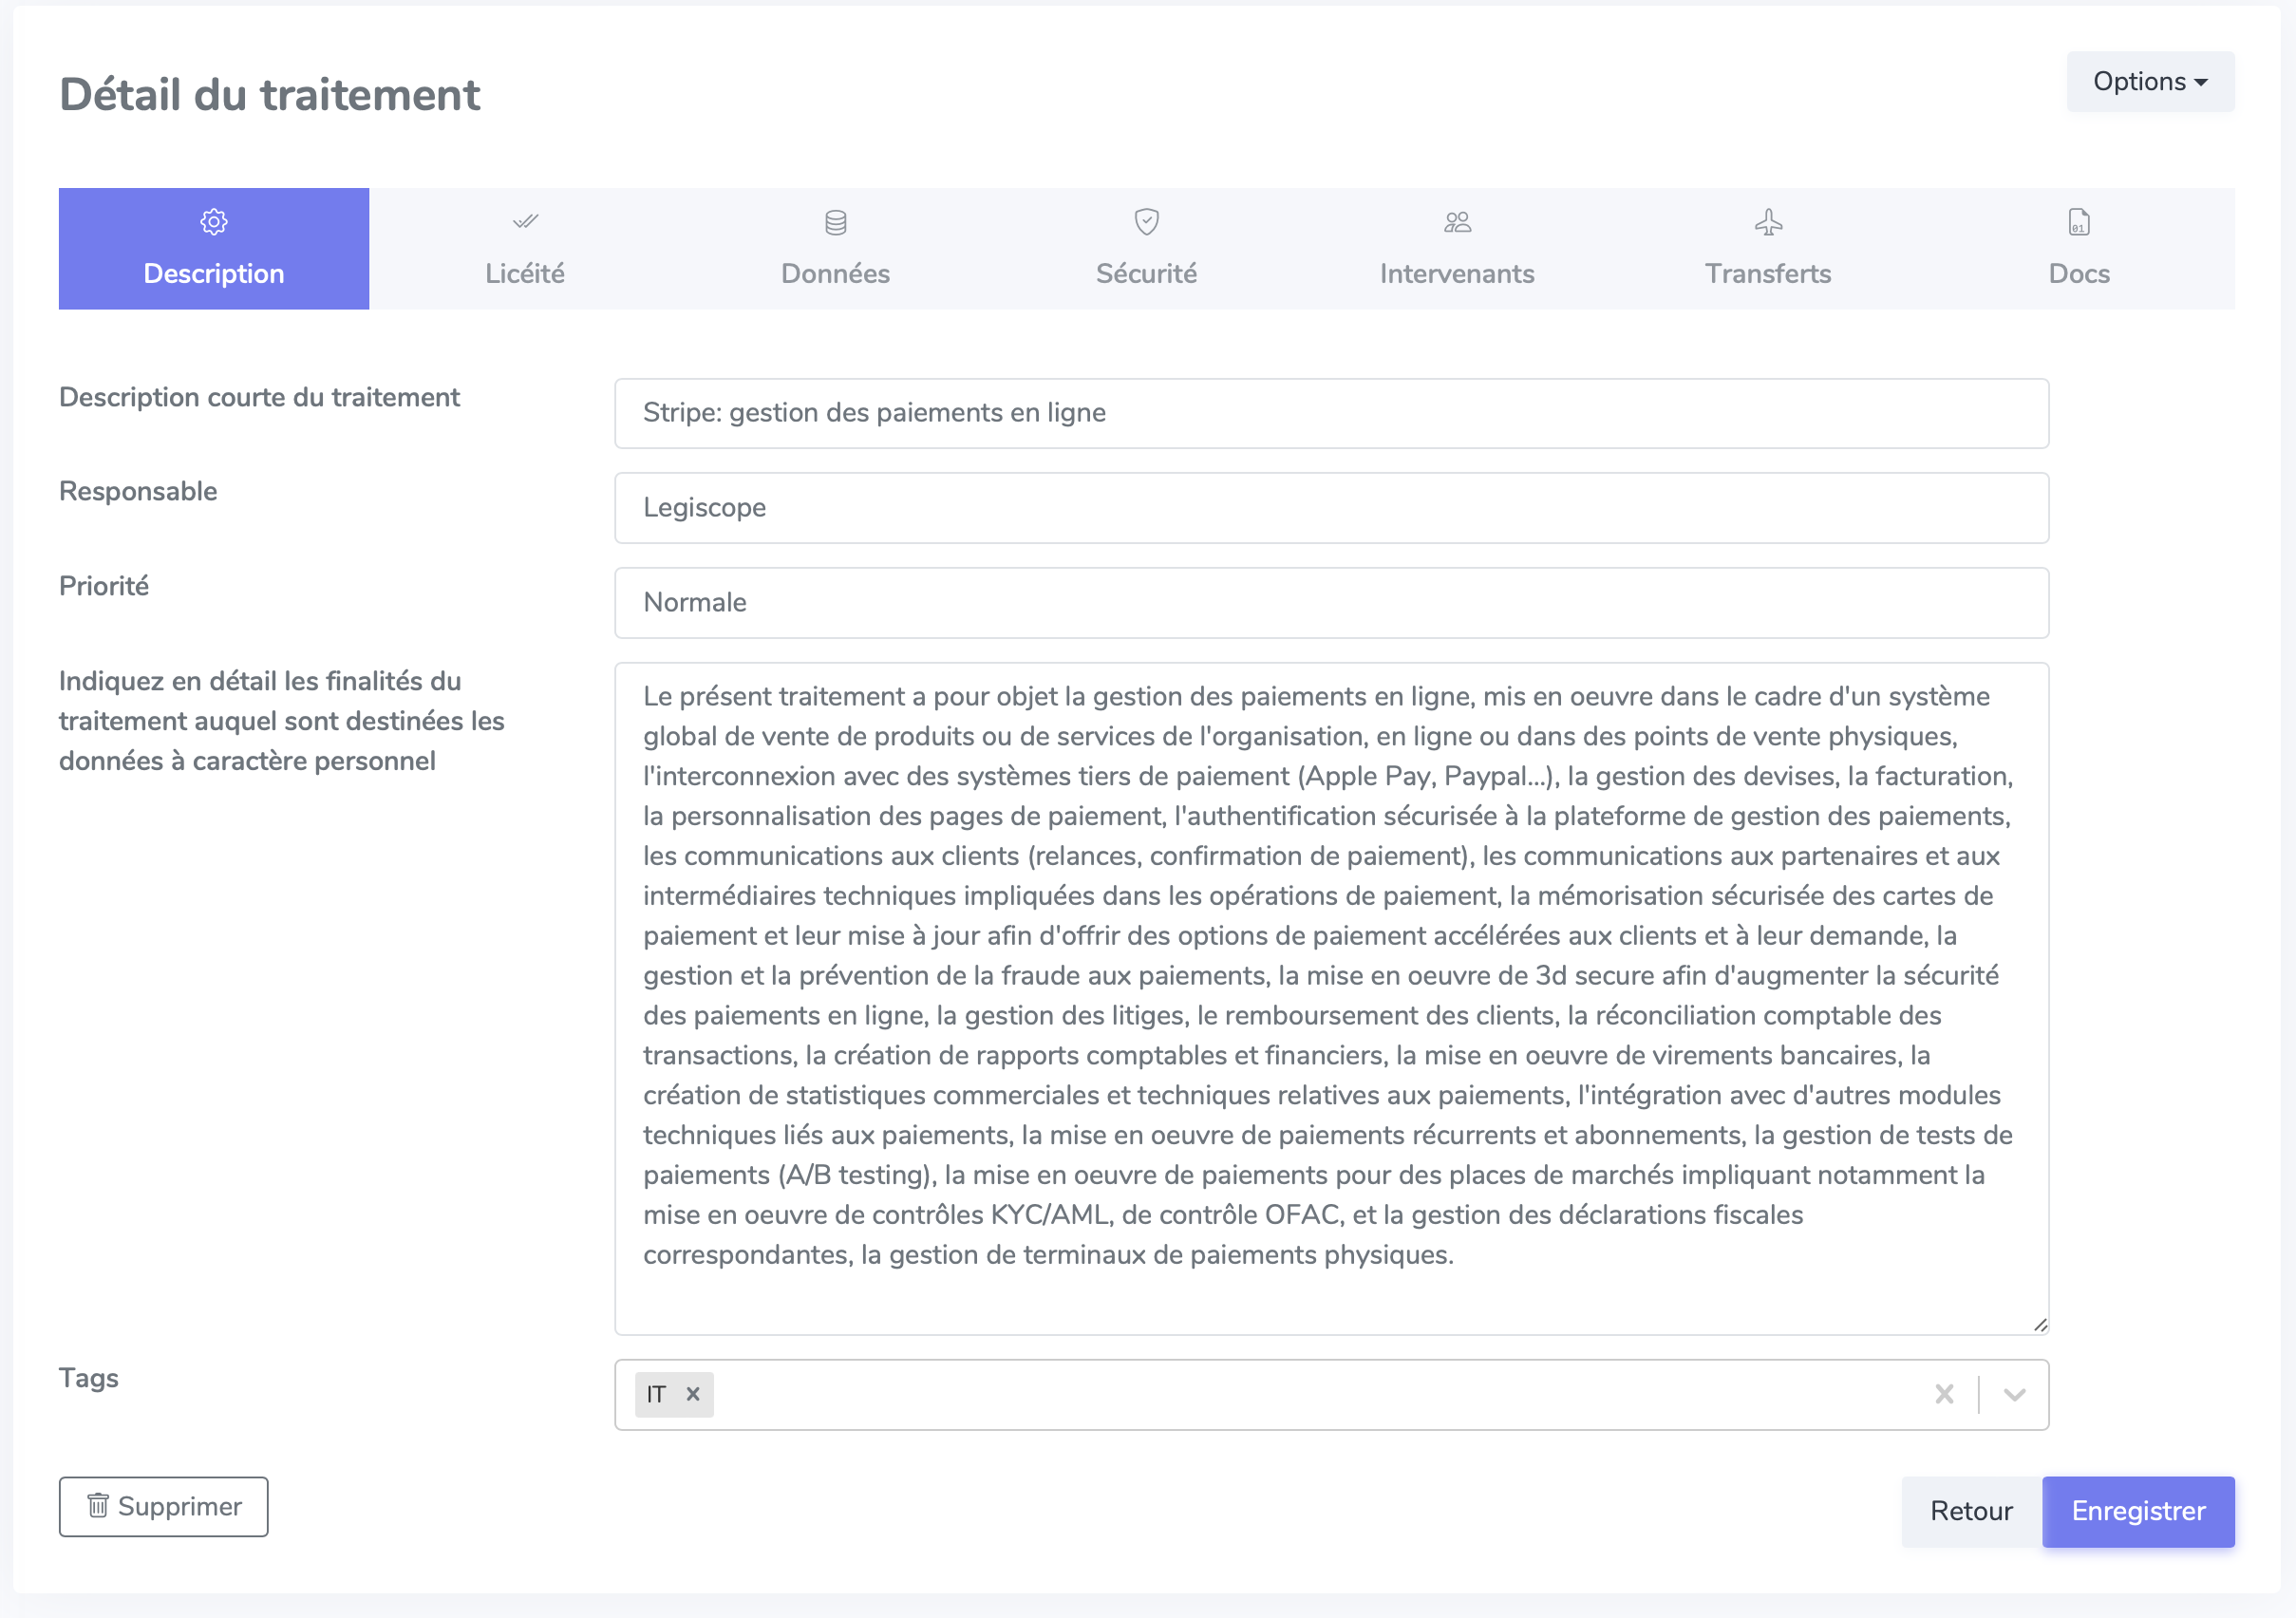
Cette illustration montre l’organisation d’une fiche ; elle doit être adaptée au traitement réel et ne vaut pas validation de sa complétude. Le texte impose les mentions suivantes :
Pour le responsable de traitement (art. 30.1)
- Nom et coordonnées du responsable et, le cas échéant, du responsable conjoint, du représentant et du DPO
- Finalités du traitement (et base légale associée, en bonne pratique)
- Catégories de personnes concernées et de données personnelles
- Catégories de destinataires, y compris dans des pays tiers
- Le cas échéant, transferts vers un pays tiers ou une organisation internationale, identification et documentation des garanties pour le cas particulier prévu par l’Art. 30(1)(e)
- Dans la mesure du possible, durées de conservation
- Dans la mesure du possible, description générale des mesures de sécurité
Pour le sous-traitant (art. 30.2)
- Nom et coordonnées du/des sous-traitants, de chaque responsable pour le compte duquel il agit, et le cas échéant du représentant et du DPO
- Catégories de traitements effectués pour le compte de chaque responsable
- Le cas échéant, transferts avec les précisions prévues par l’Art. 30(2)(c)
- Dans la mesure du possible, description générale des mesures de sécurité
Renseigner correctement la base légale de chaque traitement est une excellente discipline : elle oblige à s’interroger, dès la conception du registre, sur la licéité de chaque activité.
Transferts : distinguer le minimum du registre et le dossier complet
Les Art. 30(1)(e) et 30(2)(c) demandent d’identifier les transferts vers un pays tiers ou une organisation internationale. La mention des documents attestant les garanties y vise expressément le cas particulier de l’Art. 49(1), deuxième alinéa. Ce n’est pas le libellé d’une obligation générale de joindre toutes les clauses contractuelles à chaque fiche.
Pour piloter la conformité, il reste utile de relier chaque transfert à son mécanisme applicable et aux justificatifs nécessaires : décision d’adéquation, garanties de l’Art. 46 ou dérogation répondant effectivement à ses conditions. Ce complément ne doit pas masquer l’examen juridique du transfert. Une simple mention « prestataire conforme » ne permet pas de comprendre les flux.
Exemple fictif. Une fiche indique un outil hébergé dans l’EEE, mais le contrat prévoit un accès de support depuis un pays tiers. Le dossier doit examiner ce flux et son encadrement ; l’emplacement de stockage, seul, ne suffit pas à décrire la situation.
Durées de conservation et minimisation
Le registre est le meilleur endroit pour matérialiser deux principes clés du RGPD :
- Le principe de minimisation : chaque fiche liste les catégories de données réellement traitées, ce qui met en évidence les collectes excessives.
- Les durées de conservation : elles doivent être définies traitement par traitement. Notre tableau des durées de conservation fournit des repères par finalité (RH, clients, prospection, comptabilité…).
La formule « dans la mesure du possible » de l’Art. 30(1)(f) ne dispense pas du principe de limitation de conservation posé par l’Art. 5(1)(e). Déterminez les échéances ou critères applicables et les modalités de suppression ou d’archivage.
Comment construire son registre : checklist
- Cartographier les traitements service par service (RH, marketing, commercial, IT, direction).
- Créer une fiche par activité, en remplissant les mentions de l’article 30.1 ou 30.2 selon le rôle.
- Renseigner la base légale de chaque finalité (utile même si l’article 30 ne l’exige pas expressément).
- Cartographier les destinataires et sous-traitants, en identifiant les transferts hors UE et leurs garanties.
- Définir les durées de conservation et les modalités d’effacement.
- Décrire les mesures de sécurité (art. 32) associées à chaque traitement.
- Dater et versionner chaque fiche ; prévoir une revue périodique.
- Rattacher au registre les documents liés : contrats de sous-traitance (art. 28), AIPD, mentions d’information.
Reliez les évolutions du registre aux changements des métiers et des outils. La revue des changements du registre RGPD propose un suivi des écarts, des personnes chargées de les résoudre et de la dernière vérification. Choisissez un format que l’équipe peut effectivement maintenir.
Les sanctions en cas de manquement
Le manquement relève de l’Art. 83(4)(a) : plafond de 10 millions d’euros ou, pour une entreprise, 2 % du chiffre d’affaires annuel mondial total de l’exercice précédent, le montant le plus élevé étant retenu. L’autorité apprécie le montant selon les circonstances de l’Art. 83(2) ; le plafond n’est pas une sanction automatique.
Un registre correctement renseigné est un outil de démonstration et de travail. Il ne certifie pas à lui seul la licéité de chaque traitement : les informations doivent correspondre aux pratiques et les anomalies identifiées doivent être traitées.
Le texte de l’article 30 du RGPD
Article 30 — Registre des activités de traitement
Chaque responsable du traitement et, le cas échéant, le représentant du responsable du traitement tiennent un registre des activités de traitement effectuées sous leur responsabilité. Ce registre comporte toutes les informations suivantes : a) le nom et les coordonnées du responsable du traitement et, le cas échéant, du responsable conjoint du traitement, du représentant du responsable du traitement et du délégué à la protection des données ; b) les finalités du traitement ; c) une description des catégories de personnes concernées et des catégories de données à caractère personnel ; d) les catégories de destinataires auxquels les données à caractère personnel ont été ou seront communiquées, y compris les destinataires dans des pays tiers ou des organisations internationales ; e) le cas échéant, les transferts de données à caractère personnel vers un pays tiers ou à une organisation internationale, y compris l’identification de ce pays tiers ou de cette organisation internationale et, dans le cas des transferts visés à l’article 49, paragraphe 1, deuxième alinéa, les documents attestant de l’existence de garanties appropriées ; f) dans la mesure du possible, les délais prévus pour l’effacement des différentes catégories de données ; g) dans la mesure du possible, une description générale des mesures de sécurité techniques et organisationnelles visées à l’article 32, paragraphe 1.
Chaque sous-traitant et, le cas échéant, le représentant du sous-traitant tiennent un registre de toutes les catégories d’activités de traitement effectuées pour le compte du responsable du traitement, comprenant : a) le nom et les coordonnées du ou des sous-traitants et de chaque responsable du traitement pour le compte duquel le sous-traitant agit ainsi que, le cas échéant, les noms et les coordonnées du représentant du responsable du traitement ou du sous-traitant et celles du délégué à la protection des données ; b) les catégories de traitements effectués pour le compte de chaque responsable du traitement ; c) le cas échéant, les transferts de données à caractère personnel vers un pays tiers ou à une organisation internationale (…) ; d) dans la mesure du possible, une description générale des mesures de sécurité techniques et organisationnelles visées à l’article 32, paragraphe 1.
Les registres visés aux paragraphes 1 et 2 se présentent sous une forme écrite y compris la forme électronique.
Le responsable du traitement ou le sous-traitant et, le cas échéant, leur représentant mettent le registre à la disposition de l’autorité de contrôle sur demande.
Les obligations visées aux paragraphes 1 et 2 ne s’appliquent pas à une entreprise ou à une organisation comptant moins de 250 employés, sauf si le traitement qu’elles effectuent est susceptible de comporter un risque pour les droits et des libertés des personnes concernées, s’il n’est pas occasionnel ou s’il porte notamment sur les catégories particulières de données visées à l’article 9, paragraphe 1, ou sur des données à caractère personnel relatives à des condamnations pénales et à des infractions visées à l’article 10.
Ce qu’il faut retenir
- Distinguez les activités réalisées comme responsable et comme sous-traitant.
- Appliquez la dérogation des moins de 250 salariés à chaque traitement, avec ses conditions exactes.
- Renseignez les mentions des Art. 30(1) ou 30(2) et identifiez les compléments utiles au pilotage.
- Tenez le registre par écrit et rendez-le disponible à l’autorité sur demande.
- Maintenez sa correspondance avec les traitements effectivement mis en œuvre.
FAQ
Une petite entreprise est-elle dispensée de registre ?
Pas pour tous ses traitements. La paie régulière, par exemple, doit être inscrite ; une autre opération peut bénéficier de la dérogation seulement si toutes ses conditions sont remplies.
Une agence peut-elle avoir deux registres ?
Oui. Elle peut agir comme responsable pour ses propres activités et comme sous-traitant pour des prestations réalisées pour ses clients. Les mentions applicables diffèrent selon le rôle.
Le registre doit-il être communiqué au public ?
L’Art. 30(4) prévoit sa communication à l’autorité sur demande, sans obligation générale de publication. La CNIL distingue toutefois les organismes publics, dont le registre relève du droit d’accès aux documents administratifs, avec occultation des informations protégées ; les organismes privés sans mission de service public ne sont pas soumis à cette même règle.
Faut-il actualiser le registre tous les ans ?
L’Art. 30 ne fixe pas une échéance annuelle uniforme. Mettez-le à jour selon les évolutions des traitements ; une revue planifiée aide à détecter les changements qui n’auraient pas été signalés.
Pour suivre les obligations et les décisions RGPD, inscrivez-vous à la newsletter.
Thiébaut Devergranne, Docteur en droit privé (Paris II), plus de 20 ans d’expérience en droit des nouvelles technologies. Fondateur de donneespersonnelles.fr et de Legiscope.